دسته بندی مقالات
همه
محصولات
- همه -
آخرین مقالات
- همه -
SQL Injection چیست؟
SQL Injection یکی از خطرناکترین حملات سایبری است که میتواند اطلاعات حساس کاربران و دادههای تجاری شما را به خطر بیندازد.
مقدمه
SQL Injection یکی از خطرناکترین حملات سایبری است که میتواند اطلاعات حساس کاربران و دادههای تجاری شما را به خطر بیندازد.
این حمله از طریق ارسال کدهای مخرب به پایگاه داده صورت میگیرد و باعث میشود مهاجم بتواند دسترسی غیرمجاز به اطلاعات داشته باشد.
بهعنوان یک برنامهنویس یا مدیر وبسایت، دانستن این روش حمله و راههای جلوگیری از آن برای حفظ امنیت اطلاعات حیاتی است.
SQL Injection چیست؟
SQL Injection نوعی ضعف امنیتی در برنامههای متصل به پایگاه داده است که در آن، مهاجم از طریق فیلدهای ورودی مانند فرمهای لاگین یا جستجو، دستورات SQL مخرب را به سیستم تزریق میکند.
اگر این ورودیها بهدرستی بررسی نشوند، پایگاه داده ممکن است این دستورات را اجرا کند؛ نتیجه آن میتواند دسترسی غیرمجاز، تغییر دادهها یا حتی حذف کامل اطلاعات باشد.
مثال کاربردی SQL Injection
فرض کنید یک فرم ورود به سایت دارید که از نام کاربری و رمز عبور استفاده میکند:
SELECT * FROM users WHERE username = 'input_user' AND password = 'input_pass';
در مواردی که ورودیها بدون هیچگونه فیلتر یا اعتبارسنجی پردازش میشوند، یک کاربر مخرب میتواند به جای نام کاربری، این مقدار را وارد کند:
' OR '1'='1
در نتیجه دستور نهایی که به پایگاه داده ارسال میشود به شکل زیر تغییر میکند:
SELECT * FROM users WHERE username = '' OR '1'='1' AND password = '';
حملات SQL Injection فقط به یک روش محدود نمیشوند و بسته به نحوه واکنش برنامه و پایگاه داده، شکلهای مختلفی دارند.
شناخت این دستهبندیها کمک میکند نقاط ضعف سیستم دقیقتر شناسایی شده و اقدامات پیشگیرانه مؤثرتری انجام شود.
Inband SQL Injection .1
در این نوع که رایجترین شکل SQL Injection محسوب میشود، مهاجم از همان مسیر ارتباطی که درخواست را ارسال کرده، پاسخ را نیز دریافت میکند.
به بیان ساده، دادهها مستقیماً از طریق خروجی برنامه در اختیار مهاجم قرار میگیرند..
Errorbased SQL Injection
در این روش، مهاجم عمداً باعث ایجاد خطا در پایگاه داده میشود تا از پیامهای خطا، اطلاعاتی مانند نام جدولها یا ساختار دیتابیس را استخراج کند.
Unionbased SQL Injection
این تکنیک با استفاده از دستور `UNION` در SQL انجام میشود و به مهاجم اجازه میدهد نتایج چند جدول مختلف را با هم ترکیب کرده و به دادههایی دسترسی پیدا کند که در حالت عادی قابل مشاهده نیستند.
Blind SQL Injection .2
در Blind SQL Injection، برنامه هیچ خروجی مستقیمی از خطا یا دادههای پایگاه داده نمایش نمیدهد.
با این حال، مهاجم از طریق ارسال شرطهای منطقی و بررسی واکنش برنامه (مثلاً تغییر محتوا یا زمان پاسخ)، بهتدریج اطلاعات مورد نظر خود را حدس میزند و استخراج میکند.
Outofband SQL Injection .3
این نوع حمله کمتر رایج است و معمولاً زمانی مورد استفاده قرار میگیرد که امکان دریافت پاسخ مستقیم از برنامه وجود نداشته باشد.
در چنین شرایطی، اطلاعات از مسیرهای جانبی مانند درخواستهای HTTP خارجی یا ارسال داده به سرورهای دیگر منتقل میشوند
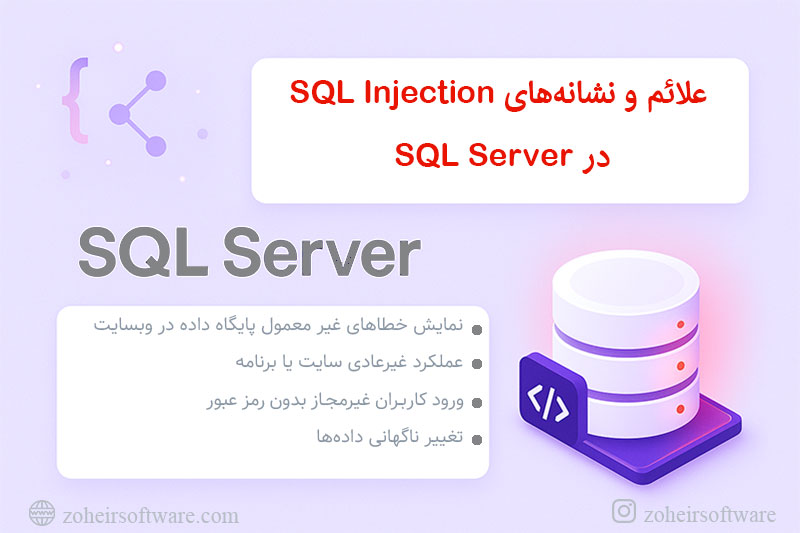
SQL Injection میتواند بهصورت خاموش و مخفی، امنیت سایت یا برنامه شما را تهدید کند و پیامدهای جدی ایجاد کند.شناسایی نشانههای اولیه حمله، اولین قدم برای جلوگیری از نفوذ و آسیب به دادههاست.
برخی از رایجترین علائم این نوع حمله عبارتاند از:
-
نمایش خطاهای غیر معمول پایگاه داده در وبسایت
-
عملکرد غیرعادی سایت یا برنامه
-
ورود کاربران غیرمجاز بدون رمز عبور
-
تغییر ناگهانی دادهها
مزایای شناخت و پیشگیری از SQL Injection
شناخت دقیق SQL Injection و روشهای پیشگیری، امنیت کلی سیستم را بهطور چشمگیری افزایش میدهد و خطر دسترسی غیرمجاز به دادهها را کاهش میدهد.
این اقدام نه تنها حفاظت از اطلاعات حساس کاربران را تضمین میکند، بلکه اعتبار کسبوکار و اعتماد مشتریان را نیز حفظ میکند.
برخی از مهمترین مزایای پیشگیری از SQL Injection عبارتاند از:
حفظ امنیت اطلاعات کاربران
جلوگیری از سرقت دادههای حساس
حفظ اعتبار کسبوکار
سایت یا نرمافزار هکشده باعث از دست رفتن اعتماد کاربران میشود
مزایای امنیت SQL Server
بهبود و ارتقای امنیت پایگاه دادهها
مزایای SQL Injection چیست؟
کمک به توسعهدهندگان برای ایجاد سیستمهای امنتر
راهکارهای پیشگیری از SQL Injection
پیشگیری همیشه بهتر از مواجهه با مشکل است.
رعایت روشهای امنیتی مناسب میتواند خطر نفوذ به پایگاه داده را بهطور چشمگیری کاهش دهد و از دسترسی غیرمجاز به اطلاعات حساس جلوگیری کند.
در ادامه، مهمترین راهکارهای مقابله با SQL Injection را بررسی میکنیم:
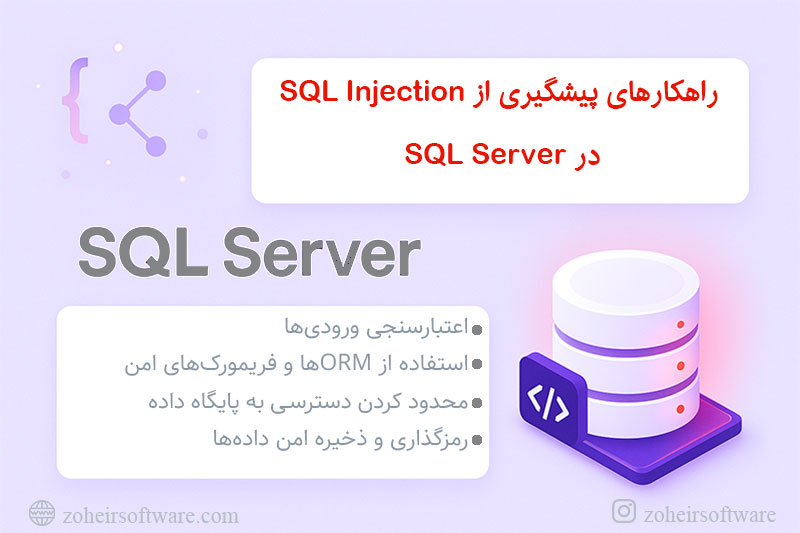
1. استفاده از Prepared Statements و Parameterized Queries
این روش یکی از امنترین و مؤثرترین تکنیکها برای جلوگیری از SQL Injection است.
با این روش، ورودیهای کاربران بهعنوان داده در نظر گرفته میشوند و هرگز بهصورت کد SQL اجرا نمیشوند.
مثال در PHP:
$stmt = $conn->prepare("SELECT * FROM users WHERE username = ? AND password = ?");
$stmt->bind_param("ss", $username, $password);
$stmt->execute();
2. اعتبارسنجی ورودیها (Input Validation)
همیشه دادههای ورودی کاربران را بررسی و محدود کنید.
استفاده از Regex و توابع استاندارد برای کنترل فرمت، طول و نوع دادهها، جلوی ورود کدهای مخرب را میگیرد و امنیت برنامه را افزایش میدهد.
3. استفاده از ORMها و فریمورکهای امن
فریمورکها و ORMهای معروف مانند Laravel، Django و .NET بهطور پیشفرض queryها را امن میسازند و ریسک SQL Injection را کاهش میدهند. استفاده از این ابزارها باعث میشود بسیاری از حملات بهصورت خودکار خنثی شوند.
4. محدود کردن دسترسی به پایگاه داده
حسابهای کاربری پایگاه داده را فقط به سطح دسترسی مورد نیاز محدود کنید.
هیچگاه برای اتصال برنامه به پایگاه داده از حساب Admin استفاده نکنید، زیرا در صورت نفوذ، دسترسی کامل به کل دادهها فراهم میشود.
5. رمزگذاری و ذخیره امن دادهها
اطلاعات حساس مانند رمز عبور کاربران باید با الگوریتمهای استاندارد رمزگذاری شود.
حتی در صورت نفوذ، دادهها بدون کلید مناسب غیرقابل استفاده خواهند بود و امنیت سیستم حفظ میشود.
مثال عملی پیشگیری
فرض کنید شما فرم ثبتنام دارید و میخواهید از SQL Injection جلوگیری کنید.
با استفاده از Prepared Statements و اعتبارسنجی ورودیها، میتوانید اطمینان حاصل کنید که هیچ کد مخربی اجرا نمیشود.
🌟 آیا میخواهید به یک متخصص پایگاه داده تبدیل شوید و در دنیای فناوری اطلاعات بدرخشید؟
با دوره آموزشی SQL Server ما، شما میتوانید به راحتی و با روشی عملی، تمام مهارتهای لازم را یاد بگیرید!
این دوره به شما آموزش میدهد که چگونه دادهها را به بهترین شکل مدیریت کنید، گزارشهای قدرتمند بسازید و به تحلیلهای عمیق دست یابید.
با محتوای جذاب و پروژههای واقعی، شما نه تنها تئوری را یاد میگیرید، بلکه تواناییهای عملی خود را نیز تقویت میکنید.
پس فرصت را از دست ندهید! همین امروز به جمع یادگیرندگان ما بپیوندید و اولین قدم را به سوی آینده شغلی روشنتر بردارید!
ابزارها و تستهای تشخیص SQL Injection
بررسی امنیت پایگاه داده بدون استفاده از ابزارهای تخصصی تقریباً غیرممکن است، زیرا بسیاری از آسیبپذیریها بهصورت پنهان باقی میمانند.
ابزارهای تست نفوذ به توسعهدهندگان کمک میکنند تا قبل از سوءاستفاده مهاجمان، نقاط ضعف سیستم را شناسایی کنند.
برای ارزیابی و شناسایی آسیبپذیریهای مرتبط با SQL Injection، ابزارهای زیر کاربرد گستردهای دارند:
SQLMap
ابزاری خودکار برای شناسایی و تست انواع حملات SQL Injection و استخراج دادهها
OWASP ZAP
ابزار متنباز برای بررسی امنیت برنامههای وب و کشف آسیبپذیریها
Burp Suite
مجموعهای حرفهای برای تست نفوذ، تحلیل درخواستها و شناسایی نقاط ضعف امنیتی
استفاده منظم از این ابزارها باعث میشود مشکلات امنیتی زودتر شناسایی شده و قبل از تبدیل شدن به یک تهدید جدی، برطرف شوند.
بهترین شیوهها و نکات مهم SQL Injection
امنیت پایگاه داده یک اقدام مقطعی نیست و نیاز به مراقبت و بهروزرسانی مداوم دارد.
رعایت چند اصل ساده اما کاربردی میتواند سطح امنیت سیستم را بهطور قابل توجهی افزایش دهد و از بروز آسیبپذیریهای رایج جلوگیری کند.
برای حفظ امنیت و کاهش ریسک حملات SQL Injection، به نکات زیر توجه کنید:
-
استفاده همیشگی از آخرین نسخه پایگاه دادهها و فریمورکهای برنامهنویسی
-
افزایش آگاهی و آموزش تیم توسعه درباره روشهای رایج حملات SQL Injection
-
پیادهسازی سیستمهای لاگینگ و مانیتورینگ برای شناسایی رفتارهای غیرعادی
-
انجام تست نفوذ بهصورت دورهای برای کشف و رفع آسیبپذیریها
پرسشهای SQL Injection
1. آیا SQL Injection فقط در وبسایتها رخ میدهد؟
خیر، هر برنامهای که از پایگاه داده SQL استفاده میکند، میتواند آسیبپذیر باشد.
۲. آیا استفاده از فریمورکها تضمین کامل امنیت است؟
نه، فریمورکها ریسک را کاهش میدهند اما رعایت بهترین شیوهها همچنان ضروری است.
نتیجهگیری
SQL Injection یکی از تهدیدات جدی برای امنیت پایگاه داده و اطلاعات کاربران است که میتواند دسترسی غیرمجاز، تغییر یا حذف دادهها را ممکن کند.
استفاده از Prepared Statements، اعتبارسنجی ورودیها، فریمورکهای امن، محدود کردن دسترسیها و رمزگذاری دادهها، به همراه بهرهگیری از ابزارهای تخصصی مانند SQLMap و OWASP ZAP، ریسک این حمله را بهطور چشمگیری کاهش میدهد.
رعایت این اصول بهصورت مستمر، علاوه بر حفاظت از اطلاعات حساس، اعتبار کسبوکار و اعتماد کاربران را نیز حفظ میکند.
محصولات مرتبط
آموزش پایگاه داده SqlServer
1,600,000 تومان
کاربران ما
شما هم نظرتون با ما دریاره “SQL Injection چیست؟” اشتراک بزارید
برای ارسال نظر لطفا ورود یا ثبت نام کنید